
AI & DATA GOVERNANCE · FACHBEITRAG
EU AI Act: Die fünf Pflichten, die jetzt zählen
Zwischen Verbotstatbeständen und Hochrisiko-Anforderungen entsteht der eigentliche Aufwand dort, wo Unternehmen bisher wenig dokumentiert haben: bei Rollen, Nachweisen und Datenherkunft.
Ali Kenan Nohut, LL.M.·6 Minuten Lesezeit
Der EU AI Act ist kein IT-Projekt. Er verlangt eine Governance-Entscheidung: Wer verantwortet welche KI-Anwendung, mit welcher Risikoeinordnung, auf welcher Datenbasis — und wer kann das im Zweifel belegen. Fünf Pflichten bestimmen dabei den Aufwand.
1. Vollständiges KI-Inventar
Ohne Inventar keine Klassifizierung. In der Praxis liegt der erste Befund fast immer bei der Menge: KI steckt in Fachanwendungen, in Standardsoftware und in Assistenzfunktionen, die niemand als KI-System geführt hat. Der pragmatische Einstieg ist eine Erhebung über Fachbereiche und Einkauf, nicht über die IT allein.
2. Risikoklassifizierung mit Begründung
Entscheidend ist nicht das Ergebnis, sondern die nachvollziehbare Herleitung: Zweck, Einsatzkontext, betroffene Personen, Automatisierungsgrad. Wer die Einordnung dokumentiert, kann sie im Audit verteidigen — und bei Änderungen fortschreiben, statt neu zu beginnen.
3. Rollen und Verantwortlichkeiten
Anbieter oder Betreiber, erste und zweite Verteidigungslinie, fachliche Freigabe: Die Rollenfrage entscheidet, welche Pflichten überhaupt greifen. Bewährt hat sich eine dedizierte AI-Officer-Funktion mit klarem Mandat — intern besetzt oder als Service beigestellt.
„Die teuerste Variante ist die späte: Wer erst bei der Prüfung dokumentiert, zahlt für Rekonstruktion statt für Governance.“
4. Datenqualität und Herkunftsnachweis
Trainings-, Validierungs- und Testdaten müssen für den Einsatzzweck geeignet sein — und das ist eine Datenmanagement-Aufgabe. Datenherkunft, Rechtsgrundlage und Qualitätsmetriken gehören in dieselbe Nachweisstruktur wie die Modelldokumentation, nicht in ein separates Tool.
5. AI Literacy in der Organisation
Kompetenzaufbau ist keine Kür, sondern Pflicht — und der wirksamste Hebel gegen Schatten-KI. Wirksam sind rollenspezifische Formate: kurz für die Breite, tief für Entwicklung, Einkauf und Freigabeinstanzen.
CHECKLISTE FÜR DIE NÄCHSTEN 90 TAGE
- KI-Inventar über Fachbereiche und Einkauf erheben
- Risikoklassen je Anwendungsfall herleiten und dokumentieren
- AI-Officer-Mandat und Freigabeprozess festschreiben
- Datenherkunft und Qualitätsmetriken je Modell erfassen
- Schulungsplan nach Rollen verabschieden
KONTAKT
Fragen zum AI Act? Lassen Sie uns ins Gespräch kommen
Nutzen Sie unser Kontaktformular für ein Erstgespräch zu Ihrem AI-Act-Vorhaben.
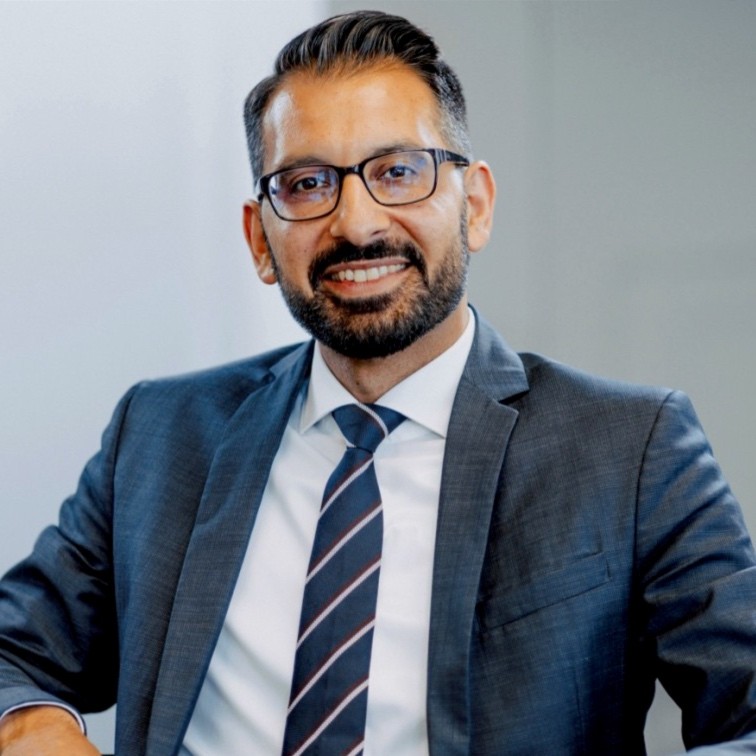
AUTOR
Ali Kenan Nohut, LL.M.
Director Digital Strategy & Governance · Cert. AI-Officer · Cert. Data Protection Officer · Buchautor „Einfach Governance“.
