
Komplexität verstehen.
Risiken beherrschen.
Erfolg gestalten.
CIO, CISO & AI-OFFICER
DORA, NIS2 & CRA im Griff
Drei Regelwerke, ein Kalender, und der nimmt keine Rücksicht: DORA gilt seit dem 17.01.2025, das NIS2-Umsetzungsgesetz seit dem 06.12.2025, und seit dem 11.09.2026 sind die Meldepflichten des Cyber Resilience Act scharf. Wer jetzt für jedes Regime eine eigene Dokumentationswelt aufbaut, verdreifacht den Aufwand und halbiert die Wirkung. Der bessere Weg: Ein gemeinsamer Kontrollkern auf Basis von ISO 27001, ein Incident-Prozess mit mehreren Meldeausgängen, ein Register statt fünf Excel-Listen. Wir bauen das mit Ihnen, pragmatisch und prüffest. Zum Einstieg: Eine Gap-Analyse zum Festpreis, die Ihnen sagt, was wirklich fehlt und was Sie sich sparen können.
Rechtsstand 24.09.2026
Die Lage im September 2026: Alle drei Uhren laufen
NIS2 ist in Deutschland kein Entwurf mehr. Das NIS2-Umsetzungsgesetz ist am 06.12.2025 in Kraft getreten, ohne Übergangsfrist für die Maßnahmen nach § 30 BSIG. Die Registrierungsfrist beim BSI lief am 06.03.2026 ab, die Kulanz-Nachfrist endete am 31.07.2026. Bemerkenswert ist die Realität dahinter: Nach BSI-Angaben hatten sich zur ursprünglichen Frist nur rund 38 Prozent der geschätzt 29.500 betroffenen Unternehmen registriert. Wer heute noch nicht registriert ist, begeht eine eigenständig bußgeldbewehrte Ordnungswidrigkeit, unabhängig davon, wie gut die eigene Sicherheit tatsächlich ist.
Der Cyber Resilience Act hat am 11.09.2026 seine erste operative Stufe gezündet: Hersteller von Produkten mit digitalen Elementen müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle binnen 24 Stunden an die ENISA und das CERT-Bund melden, mit Detailmeldung nach 72 Stunden und Abschlussbericht nach 14 Tagen beziehungsweise einem Monat. Die Kernpflichten inklusive CE-Kennzeichnung folgen am 11.12.2027. Und DORA ist seit dem 17.01.2025 anwendbar; die BaFin hat mit ihrer Orientierungshilfe vom 18.12.2025 gezeigt, wie sie IKT-Risiken und KI-Einsatz in der Prüfungspraxis betrachtet.
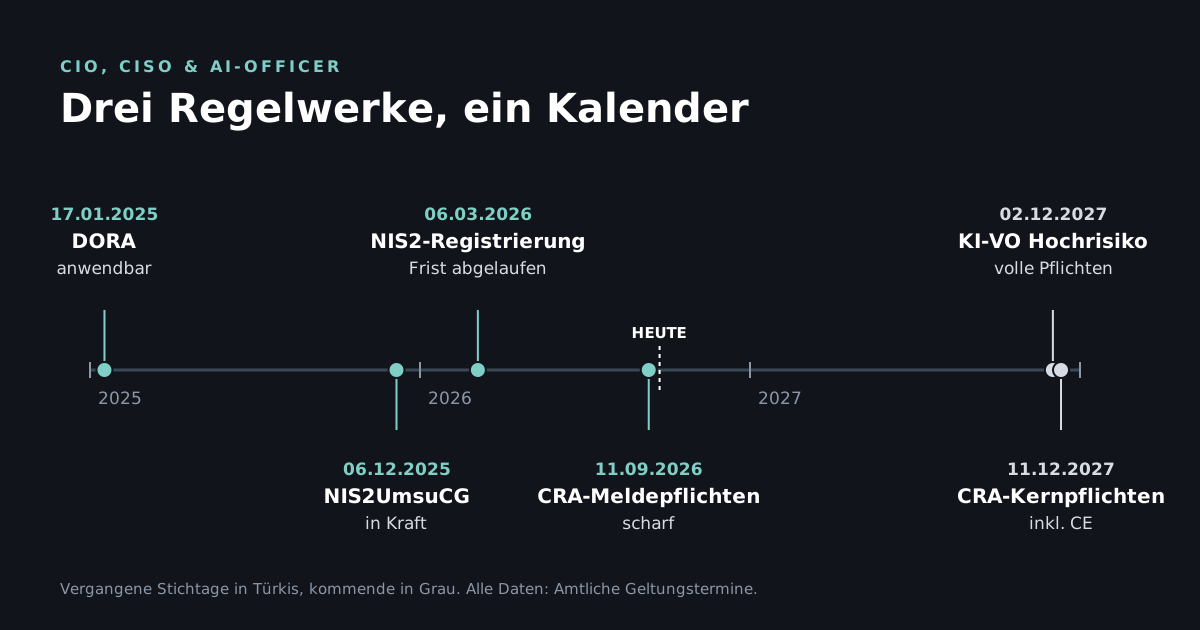
Regulatorik-Timeline DORA, NIS2 und CRA. Rechtsstand 24.09.2026.
Das eigentliche Problem: Dreifache Dokumentation derselben Controls
Inhaltlich verlangen alle drei Regime im Kern dasselbe: Risikoanalyse, technische und organisatorische Maßnahmen, Vorfallserkennung, Meldeprozesse, Lieferkettenkontrolle, Nachweisfähigkeit. Der Fehler, den wir am häufigsten sehen: Jedes Regime bekommt ein eigenes Projekt, ein eigenes Dokumentenset und einen eigenen Verantwortlichen. Das Ergebnis sind drei Parallelwelten, die bei jeder Änderung dreifach gepflegt werden müssen und sich bei der ersten Prüfung gegenseitig widersprechen.
Der tragfähige Ansatz ist ein gemeinsamer Kontrollkern. ISO 27001 eignet sich als Rückgrat, weil die 93 Controls des Annex A den Großteil der Anforderungen aus § 30 BSIG, DORA Art. 5 bis 16 und den CRA-Produktpflichten abdecken. Darüber liegt ein Mapping: Welches Control erfüllt welche Anforderung aus welchem Regime? Jede Maßnahme wird einmal umgesetzt, einmal dokumentiert und dreifach angerechnet. Das reduziert den Pflegeaufwand erheblich und beugt Widersprüchen strukturell vor.
Meldeketten: Die 3-Uhr-nachts-Frage
Alle drei Regime arbeiten mit ähnlichen, aber eben nicht identischen Meldelogiken. NIS2 verlangt die frühe Erstmeldung binnen 24 Stunden und die Meldung binnen 72 Stunden an das BSI. Der CRA verlangt die Frühwarnung binnen 24 Stunden an ENISA und CSIRT. DORA arbeitet mit eigenen Fristen und der BaFin als Adressat, für Finanzunternehmen mit Initialmeldung im Stundenbereich. Die entscheidende Frage ist banal und wird trotzdem fast nie beantwortet: Wer stellt um 3 Uhr nachts fest, welches Regime betroffen ist, wer formuliert die Meldung, und wer gibt sie frei? Ein einziger Vorfall kann parallel NIS2-, CRA-, DORA- und Art.-33-DSGVO-Meldungen auslösen. Ohne vorbereitete Meldematrix wird aus einem Sicherheitsvorfall ein Fristenvorfall.
KI kommt obendrauf, und zwar in beide Richtungen
Für CISOs und AI-Officer verschärft sich die Lage doppelt. Einerseits werden KI-Systeme selbst zum Prüfgegenstand: Die BaFin-Orientierungshilfe behandelt KI ausdrücklich als IKT-Risiko, die KI-VO bringt eigene Vorfalls- und Dokumentationspflichten. Andererseits entstehen mit KI-Assistenten neue Angriffsklassen: Die Schwachstelle EchoLeak (CVE-2025-32711, CVSS 9,3) brachte 2025 einen verbreiteten Office-KI-Assistenten dazu, interne Daten preiszugeben, ausgelöst durch eine einzige präparierte E-Mail und ohne Klick des Nutzers. Die Angriffsklasse betrifft jeden KI-Assistenten mit Zugriff auf interne Daten. Zugleich werden Schwachstellen KI-gestützt in Minuten ausgenutzt, während interne Entscheidungswege Stunden brauchen. Frameworks wie OWASP LLM Top 10 und MITRE ATLAS gehören deshalb heute in jede Sicherheitsarchitektur, die KI-Komponenten enthält.
DOWNLOAD · PDF · 104 KB
Meldefristen-Übersicht NIS2, CRA, DORA, DSGVO
Alle Meldefristen, Adressaten und Meldestufen auf einen Blick, für die Meldematrix im Ernstfall.
Unser Angebot
Wir starten mit einer Gap-Analyse zum Festpreis: Betroffenheit je Regime, Abgleich Ihrer bestehenden Controls gegen NIS2, DORA und CRA, priorisierter Maßnahmenkatalog mit Aufwandsschätzung. Sie erhalten ein Dokument, mit dem Sie intern budgetieren und extern nachweisen können. Danach modular: Kontrollkern-Aufbau, Meldematrix, Lieferantenregister, Prüfungsbegleitung. Jedes Modul einzeln, jederzeit kündbar.
Regulatorik-Gap-Analyse zum Festpreis
Betroffenheit je Regime, Abgleich Ihrer Controls gegen NIS2, DORA und CRA, priorisierter Maßnahmenkatalog mit Aufwandsschätzung.
MODULAR · TRANSPARENT BEPREIST · JEDERZEIT KÜNDBAR
