
Comprender la complejidad.
Dominar los riesgos.
Construir el éxito.
DPD Y DIRECCIÓN DE TI
Protección de datos y soberanía
Durante mucho tiempo, la soberanía digital fue un tema de ferias. Desde 2026 es una condición de compra: las licitaciones exigen estrategias de salida, las autoridades de control preguntan por las transferencias a terceros países y el Reglamento de Datos (Data Act) le otorga, desde el 12 de septiembre de 2025, derechos exigibles judicialmente en el cambio de proveedor de nube. Al mismo tiempo, la IA desplaza la cuestión de la protección de datos: los datos personales acaban en prompts, datos de entrenamiento e integraciones de herramientas, a menudo sin que nadie lo haya comunicado. Para el DPD y la dirección de TI esto significa: su papel pasa de ser la instancia de control al final a ser el de arquitecto al principio. Le ayudamos a diseñar los flujos de datos de forma soberana, con contratos sólidos, escenarios de salida realistas y un registro de actividades de tratamiento de IA digno de ese nombre.
Situación jurídica a 24 de septiembre de 2026
La soberanía se ha vuelto medible
En 2026, el concepto ha perdido su vaguedad. Tres tendencias lo han concretado. Primera, el Reglamento de Datos, aplicable desde el 12 de septiembre de 2025: otorga a los clientes de servicios en la nube derechos vinculantes al cambio de proveedor, obliga a los proveedores a garantizar la portabilidad y la interoperabilidad y suprime progresivamente las tarifas por cambio. Un escenario de salida ya no es, por tanto, cosmética contractual: es derecho vigente con capacidad de exigencia. Segunda, la situación geopolítica: la dependencia de las empresas europeas de proveedores de nube e IA no europeos ha pasado de ser una nota a pie de página estratégica a un asunto del consejo de administración, y los derechos de acceso de terceros Estados a los datos de clientes europeos nunca se han resuelto jurídicamente de forma definitiva desde Schrems II (TJUE, C-311/18): contra el Marco de Privacidad de Datos UE-EE. UU. está pendiente un recurso de casación ante el TJUE tras la desestimación en primera instancia (Tribunal General, T-553/23, sentencia de 3 de septiembre de 2025), y el Tribunal de Justicia ya anuló los dos acuerdos anteriores. Tercera, la práctica de contratación: los poderes adjudicadores públicos y regulados ya incluyen directamente requisitos de soberanía en los pliegos de licitación. Quien no puede cumplirlos pierde contratos, sin necesidad de multa alguna.
La IA ha recableado la protección de datos en tres puntos
Primero, en la entrada: los empleados introducen datos personales en herramientas de IA, a menudo en herramientas no autorizadas. Cada una de estas operaciones es un tratamiento en el sentido del RGPD, con todas las consecuencias para la base jurídica, la limitación de la finalidad y, en su caso, la transferencia a terceros países. Segundo, en el sistema: las funciones de IA llegan mediante actualizaciones al software existente, desde el paquete ofimático hasta el CRM. En la mayoría de las organizaciones, el registro de actividades de tratamiento del art. 30 del RGPD no lo refleja, y la evaluación de impacto relativa a la protección de datos del art. 35 del RGPD pasa a ser obligatoria para sistemas que hace dos años todavía eran inofensivos. Tercero, en la salida: las funciones de enriquecimiento, las evaluaciones automatizadas y los contenidos generados crean nuevos datos personales cuyo origen y exactitud deben poder acreditarse. Quien espera aquí a que ocurra algo acaba gestionando una violación de seguridad que debe notificarse con arreglo al art. 33 del RGPD en lugar de un proceso. El criterio de examen de las autoridades de control no es ningún secreto: la guía de orientación sobre IA de la Conferencia alemana de autoridades de protección de datos (DSK) señala expresamente como preferibles los sistemas cerrados y propios de la empresa.
El nuevo reparto de tareas entre el DPD y la dirección de TI
El reparto clásico de funciones, en el que TI construye y la protección de datos revisa después, ya no funciona con la IA y la nube. Las decisiones con mayor impacto en la protección de datos se toman en la arquitectura: qué modelo se ejecuta dónde, qué datos salen de qué región, qué registros se generan y quién puede consultarlos. Si el DPD no emite su juicio hasta después de la adquisición, solo quedan opciones caras. El enfoque eficaz integra la protección de datos y la soberanía en la definición de requisitos: clasificación de datos antes de elegir la herramienta, evaluación de impacto de la transferencia (Transfer Impact Assessment) antes de firmar el contrato, escenario de salida antes de la migración. Parece un esfuerzo adicional y, en todos los proyectos que hemos acompañado, ahorra la adaptación posterior, que suele resultar más cara que una planificación bien hecha.
Qué hay que hacer ahora en concreto
Cuatro paquetes de trabajo con un orden claro. Primero, el inventario de IA: registrar todos los sistemas y funciones de IA, también los integrados, e incorporarlos al registro de actividades de tratamiento. Segundo, la situación de las transferencias: revisar las transferencias a terceros países por sistema, documentar el estado de certificación en el Marco de Privacidad de Datos por proveedor (sin certificación activa solo sirven las cláusulas contractuales tipo más una evaluación de impacto de la transferencia) y evaluar de forma realista los escenarios de acceso de terceros Estados. Tercero, la capacidad de salida: para las dos o tres dependencias de nube e IA más críticas, elaborar un escenario de cambio documentado con formatos de datos, plazos y costes, apoyado en los derechos del Reglamento de Datos. Cuarto, la capacidad de notificación: un proceso que, ante violaciones de datos en el contexto de la IA, cumpla el plazo de 72 horas del art. 33 del RGPD, incluida la cuestión de cómo detectar a tiempo un incidente en un sistema de IA operado por terceros.
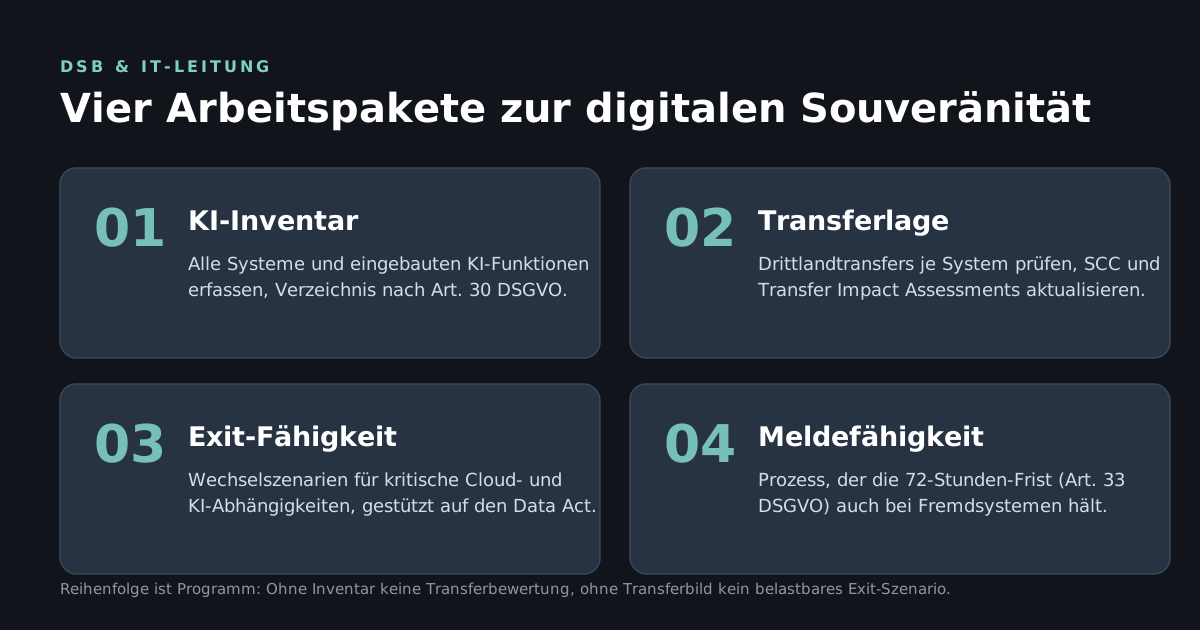
Cuatro paquetes de trabajo con un orden claro.
Nuestra oferta
Trabajamos allí donde se solapan el RGPD, el Reglamento de Datos y el RIA, y trasladamos la situación jurídica a decisiones de arquitectura y contractuales. En concreto: registro de actividades de tratamiento de IA, EIPD para sistemas de IA, evaluaciones de transferencias, estrategias de salida, evaluación de la soberanía de su stack de nube e IA. Para empezar, ofrecemos una lista de verificación compacta para la evaluación de la soberanía, con la que puede clasificar a grandes rasgos su propio stack en una hora. Para todo lo demás rige nuestro estándar: modular, con precios transparentes, cancelable en cualquier momento.
DESCARGA · PDF · 107 KB
Lista de verificación para la evaluación de la soberanía (PDF, en alemán)
Clasifique a grandes rasgos su stack de nube e IA en una hora.
Concertar una primera reunión
El segundo paso lógico tras la lista de verificación: trasladamos la situación jurídica a decisiones de arquitectura y contractuales.
MODULAR · PRECIOS TRANSPARENTES · CANCELABLE EN CUALQUIER MOMENTO
