
Compreender a complexidade.
Dominar os riscos.
Construir o sucesso.
EPD E DIREÇÃO DE TI
Proteção de dados e soberania
Durante muito tempo, a soberania digital foi um tema de feiras. Desde 2026, é uma condição de compra: os concursos exigem estratégias de saída, as autoridades de controlo perguntam por transferências para países terceiros e, desde 12.09.2025, o Regulamento dos Dados (Data Act) confere-lhe direitos exigíveis judicialmente na mudança de cloud. Ao mesmo tempo, a IA desloca a questão da proteção de dados: dados pessoais acabam em prompts, dados de treino e integrações de ferramentas, muitas vezes sem que alguém o tenha comunicado. Para o EPD e a direção de TI, isto significa: o papel passa de instância de verificação no fim para papel de arquiteto no início. Apoiamo-lo na conceção soberana dos fluxos de dados, com contratos sólidos, cenários de saída realistas e um registo das atividades de tratamento de IA digno desse nome.
Situação jurídica a 24.09.2026
A soberania tornou-se mensurável
Em 2026, o conceito perdeu a sua imprecisão. Três evoluções tornaram-no concreto. Primeiro, o Regulamento dos Dados (Data Act), aplicável desde 12.09.2025: confere aos clientes de cloud direitos vinculativos à mudança de fornecedor, obriga os fornecedores à portabilidade e à interoperabilidade e elimina gradualmente as taxas de mudança. Um cenário de saída deixa assim de ser cosmética contratual; é direito em vigor com alavanca de execução. Segundo, a situação geopolítica: a dependência das empresas europeias em relação a fornecedores de cloud e de IA não europeus passou de nota de rodapé estratégica a tema do conselho de administração, e os direitos de acesso de países terceiros a dados de clientes europeus nunca foram resolvidos de forma definitiva do ponto de vista jurídico desde o acórdão Schrems II (TJUE, C-311/18): contra o EU-US Data Privacy Framework, após o indeferimento em primeira instância (Tribunal Geral, T-553/23, acórdão de 03.09.2025), está pendente recurso no TJUE, e o Tribunal de Justiça já anulou os dois acordos anteriores. Terceiro, a prática de contratação: as entidades adjudicantes públicas e reguladas inscrevem atualmente requisitos de soberania diretamente nos documentos do concurso. Quem não os consegue cumprir perde contratos, sem qualquer coima.
A IA religou a proteção de dados em três pontos
Primeiro, à entrada: os trabalhadores introduzem dados pessoais em ferramentas de IA, frequentemente em ferramentas não aprovadas. Cada uma destas operações é um tratamento na aceção do RGPD, com todas as consequências para o fundamento jurídico, a limitação da finalidade e, eventualmente, a transferência para países terceiros. Segundo, no sistema: as funções de IA entram, através de atualizações, no software existente, do pacote de escritório ao CRM. Na maioria das organizações, o registo das atividades de tratamento nos termos do art. 30.º do RGPD não reflete isso, e a avaliação de impacto sobre a proteção de dados nos termos do art. 35.º do RGPD torna-se necessária para sistemas que, há dois anos, ainda eram inofensivos. Terceiro, à saída: funções de enriquecimento, avaliações automatizadas e conteúdos gerados criam novos dados pessoais cuja origem e exatidão têm de ser demonstráveis. Quem espera aqui até que algo aconteça acaba por gerir um incidente sujeito a notificação nos termos do art. 33.º do RGPD em vez de um processo. O critério de verificação das autoridades de controlo não é segredo: as orientações da Conferência alemã das autoridades de proteção de dados (DSK) sobre IA designam expressamente os sistemas fechados e internos como preferíveis.
A nova divisão de tarefas entre o EPD e a direção de TI
A distribuição clássica de papéis, em que a TI constrói e a proteção de dados verifica depois, já não funciona com a IA e a cloud. As decisões com maior impacto na proteção de dados são tomadas na arquitetura: que modelo corre onde, que dados saem de que região, que registos são gerados, quem os pode consultar. Se o EPD só se pronunciar depois da aquisição, restam apenas opções caras. A abordagem eficaz integra a proteção de dados e a soberania na definição de requisitos: classificação dos dados antes da escolha da ferramenta, Transfer Impact Assessment antes da celebração do contrato, cenário de saída antes da migração. Parece trabalho adicional e, em todos os projetos que acompanhámos, poupa a adaptação posterior, que é regularmente mais cara do que um planeamento bem feito.
O que fazer concretamente agora
Quatro pacotes de trabalho com uma ordem clara. Primeiro, o inventário de IA: registar todos os sistemas e funções de IA, incluindo os incorporados, e transpô-los para o registo das atividades de tratamento. Segundo, a situação das transferências: verificar as transferências para países terceiros por sistema, documentar por fornecedor o estado de certificação no Data Privacy Framework (sem certificação ativa, só se sustentam cláusulas contratuais-tipo mais Transfer Impact Assessment), avaliar de forma realista os cenários de acesso por países terceiros. Terceiro, a capacidade de saída: para as duas ou três dependências de cloud e de IA mais críticas, elaborar um cenário de mudança documentado com formatos de dados, prazos e custos, com base nos direitos conferidos pelo Data Act. Quarto, a capacidade de notificação: um processo que, em caso de violação de dados no contexto da IA, cumpra o prazo de 72 horas do art. 33.º do RGPD, incluindo a questão de como detetar atempadamente um incidente num sistema de IA operado por terceiros.
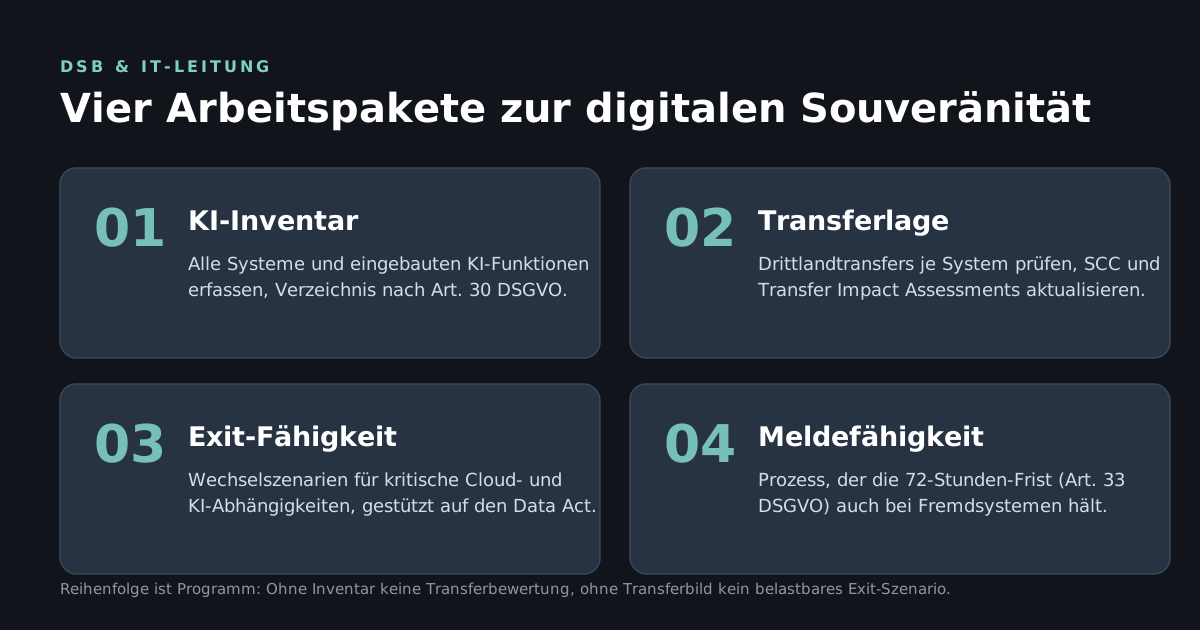
Quatro pacotes de trabalho com uma ordem clara.
A nossa oferta
Trabalhamos onde o RGPD, o Data Act e o Regulamento IA se cruzam e traduzimos o enquadramento jurídico em decisões de arquitetura e contratuais. Em concreto: registo das atividades de tratamento de IA, AIPD para sistemas de IA, avaliações de transferências, estratégias de saída, avaliação da soberania da sua stack de cloud e de IA. Para começar, disponibilizamos uma lista de verificação compacta para a avaliação da soberania, com a qual pode classificar, em traços gerais, a sua própria stack numa hora. Para tudo o resto aplica-se o nosso padrão: modular, com preços transparentes, rescindível a qualquer momento.
DOWNLOAD · PDF (EM ALEMÃO) · 107 KB
Lista de verificação para avaliação da soberania (PDF, em alemão)
Classifique, em traços gerais, a sua stack de cloud e de IA numa hora.
Agendar reunião inicial
O segundo passo lógico depois da lista de verificação: traduzimos o enquadramento jurídico em decisões de arquitetura e contratuais.
MODULAR · PREÇOS TRANSPARENTES · RESCINDÍVEL A QUALQUER MOMENTO
