
Compreender a complexidade.
Dominar os riscos.
Construir o sucesso.
AUDITORIA E AUDITORIA INTERNA
Documentação probatória à prova de auditoria
A auditoria vai chegar. Saber se as suas evidências lhe resistirão decide-se muito antes. A NIS2 exige às entidades particularmente importantes (essenciais) a evidência das medidas até dezembro de 2028, o DORA traz obrigações de registo e de testes, e o Regulamento IA torna o registo de eventos e a documentação técnica uma obrigação legal. Ao mesmo tempo, a auditoria interna examina cada vez mais sistemas para os quais não existe um estado-alvo documentado. É exatamente aí que as auditorias falham: um desvio só pode ser determinado face a um padrão definido. Construímos consigo estruturas de evidência que perduram: estado-alvo claro, estado atual documentado, desvio avaliado, medida calendarizada, eficácia comprovada. E relatórios de aprovação com um veredicto que é uma decisão, não um texto em prosa.
Situação jurídica a 24.09.2026
Porque é que a documentação probatória se está a tornar agora um estrangulamento
Três evoluções convergem. Primeiro: o panorama da supervisão passou da fase de anúncio para a fase de execução. Desde 06.01.2026, o BSI disponibiliza um portal de notificação e, com o fim do prazo de registo, tem pela primeira vez em carteira uma infração formal clara e punível com coima. A BaFin verifica a implementação do DORA de acordo com as suas orientações de 18.12.2025. Segundo: para os sistemas de risco elevado, o Regulamento IA exige documentação técnica (art. 11.º), registo automático de eventos (art. 12.º) e um sistema de gestão de riscos (art. 9.º), o mais tardar até 02.12.2027, com uma necessidade de preparação de 12 a 18 meses. Terceiro: 73 por cento dos responsáveis de governação afirmam que a IA pôs a descoberto lacunas críticas na transparência e na aplicação das políticas. A lacuna raramente está nas medidas. Está na evidência.
O erro mais frequente: auditar sem estado-alvo
Uma auditoria só pode constatar o que se desvia de um padrão definido. Na prática, porém, deparamo-nos regularmente com o contrário: sistemas de IA em produção sem finalidade documentada, políticas que ninguém conhece e que, por isso, não orientam comportamentos nem limitam a responsabilidade, e capturas de ecrã como base de auditoria, sem que esteja escrito em lado nenhum como o sistema se deveria comportar. Uma análise da interface sem estado-alvo documentado produz, na melhor das hipóteses, observações, nunca constatações. A segurança na auditoria começa, por isso, um nível antes: no documento do estado-alvo.
O que significa concretamente «à prova de auditoria»
Cinco elementos, por esta ordem. O estado-alvo: finalidade, critérios de aprovação, objetivos de controlo, por escrito e com controlo de versões. O estado atual: registos, estados de configuração, resultados de testes, com data e responsável. O desvio: identificado, avaliado em função do risco, associado a um quadro normativo (por exemplo, art. 26.º do Regulamento IA, § 30 da BSIG ou art. 28.º do DORA). A medida: codificada com horizonte, esforço e responsável (owner), para que possa ser gerida. A eficácia: reverificada e comprovada, pois uma medida concluída sem prova de eficácia não tem valor na auditoria. Quem interrompe a cadeia num ponto produz papel. Quem a mantém para cada sistema está, segundo a experiência, bem preparado para as auditorias.
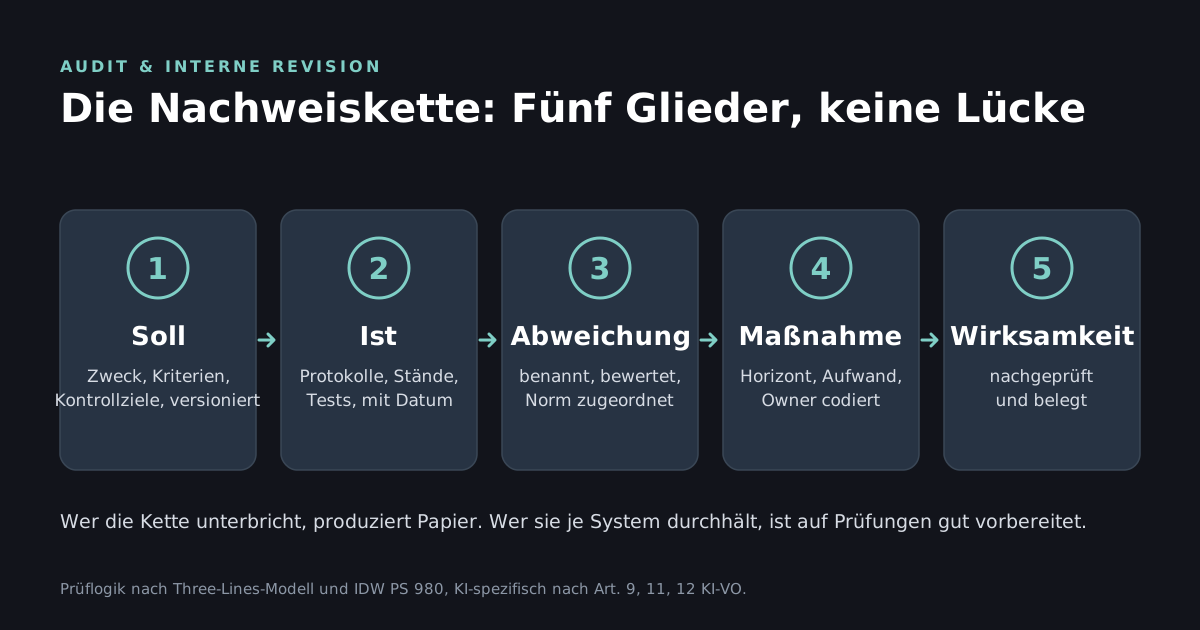
A cadeia de evidências: cinco elementos, por esta ordem.
Os relatórios de aprovação precisam de um veredicto
Um relatório de aprovação que descreve riscos ao longo de doze páginas e termina com «deve ser acompanhado» não é uma base de decisão. Trabalhamos com três veredictos: apto para aprovação, apto para aprovação com condições e catálogo de medidas priorizado, não apto para aprovação. «Apto para aprovação com condições» não é uma mácula; é o caso normal dos sistemas bem auditados e a única formulação com a qual um conselho de administração pode decidir com segurança jurídica: operação sim, nestas condições, com estes prazos. Para a auditoria interna, daí resulta automaticamente um percurso de follow-up auditável.
A segunda frente: a IA na própria auditoria interna
A auditoria interna utiliza ela própria cada vez mais IA, para seleção de amostras, deteção de anomalias, rascunhos de relatórios. Com isso, os requisitos aplicam-se em causa própria: o art. 4.º do Regulamento IA exige literacia no domínio da IA do pessoal, a metodologia tem de estar documentada e a rastreabilidade dos procedimentos de auditoria não pode, precisamente, diminuir com a utilização de IA. Uma auditoria interna que usa IA e não o documenta enfraquece as suas próprias constatações. O modelo das três linhas (Three Lines Model) e a IDW PS 980 dão o enquadramento; a configuração específica para a IA é trabalho artesanal.
A nossa oferta
Fornecemos arquiteturas de evidência adequadas ao seu contexto de auditoria: documentação do estado-alvo por sistema de IA, estrutura de relatório de aprovação com lógica de veredicto, catálogos de medidas com codificação de horizonte e esforço, mapeamento para a NIS2, o DORA e o Regulamento IA. Para começar, disponibilizamos gratuitamente a nossa estrutura-modelo para relatórios de aprovação de IA. Mostra como se estrutura um relatório concebido para auditorias de supervisão.
DOWNLOAD · PDF (EM ALEMÃO) · 106 KB
Estrutura-modelo de relatório de aprovação de IA (PDF, em alemão)
Estrutura de um relatório de aprovação com lógica de veredicto, concebida para auditorias de supervisão. Gratuito.
Solicitar preparação para auditoria
Para casos urgentes com pressão de prazos: documentação do estado-alvo, relatórios de aprovação e mapeamento para a NIS2, o DORA e o Regulamento IA.
MODULAR · PREÇOS TRANSPARENTES · RESCINDÍVEL A QUALQUER MOMENTO
