
Komplexität verstehen.
Risiken beherrschen.
Erfolg gestalten.
DSB & IT-LEITUNG
Datenschutz und Souveränität
Digitale Souveränität war lange ein Messethema. Seit 2026 ist sie eine Einkaufsbedingung: Ausschreibungen verlangen Exit-Strategien, Aufsichtsbehörden fragen nach Drittlandtransfers, und der Data Act gibt Ihnen seit dem 12.09.2025 einklagbare Rechte beim Cloud-Wechsel. Gleichzeitig verschiebt KI die Datenschutzfrage: Personenbezogene Daten landen in Prompts, Trainingsdaten und Tool-Integrationen, oft ohne dass es jemand gemeldet hätte. Für DSB und IT-Leitung heißt das: Die Rolle wandelt sich von der Prüfinstanz am Ende zur Architektenrolle am Anfang. Wir unterstützen Sie dabei, Datenflüsse souverän zu gestalten, mit belastbaren Verträgen, realistischen Exit-Szenarien und einem KI-Verarbeitungsverzeichnis, das diesen Namen verdient.
Rechtsstand 24.09.2026
Souveränität ist messbar geworden
Der Begriff hat 2026 seine Unschärfe verloren. Drei Entwicklungen haben ihn konkret gemacht. Erstens der Data Act, anwendbar seit dem 12.09.2025: Er gibt Cloud-Kunden verbindliche Rechte auf Anbieterwechsel, verpflichtet Anbieter zu Portabilität und Interoperabilität und baut Wechselentgelte stufenweise ab. Ein Exit-Szenario ist damit keine Vertragskosmetik mehr, es ist geltendes Recht mit Durchsetzungshebel. Zweitens die geopolitische Lage: Die Abhängigkeit europäischer Unternehmen von außereuropäischen Cloud- und KI-Anbietern ist von einer strategischen Fußnote zum Vorstandsthema geworden, und Zugriffsrechte von Drittstaaten auf Daten europäischer Kunden sind seit Schrems II (EuGH, C-311/18) juristisch nie abschließend gelöst worden: Gegen das EU-US Data Privacy Framework ist nach der erstinstanzlichen Abweisung (EuG, T-553/23, Urteil vom 03.09.2025) das Rechtsmittel beim EuGH anhängig, und die beiden Vorgängerabkommen hat der Gerichtshof bereits gekippt. Drittens die Beschaffungspraxis: Öffentliche und regulierte Auftraggeber schreiben Souveränitätsanforderungen inzwischen direkt in Vergabeunterlagen. Wer nicht liefern kann, verliert Aufträge, ganz ohne Bußgeld.
KI hat den Datenschutz an drei Stellen neu verdrahtet
Erstens am Eingang: Beschäftigte geben personenbezogene Daten in KI-Tools ein, häufig in nicht freigegebene. Jeder dieser Vorgänge ist eine Verarbeitung im Sinne der DSGVO, mit allen Folgen für Rechtsgrundlage, Zweckbindung und gegebenenfalls Drittlandtransfer. Zweitens im System: KI-Funktionen wandern per Update in Bestandssoftware, vom Office-Paket bis zum CRM. Das Verarbeitungsverzeichnis nach Art. 30 DSGVO bildet das in den meisten Häusern nicht ab, und die Datenschutz-Folgenabschätzung nach Art. 35 DSGVO wird für Systeme fällig, die vor zwei Jahren noch harmlos waren. Drittens am Ausgang: Anreicherungsfunktionen, automatisierte Bewertungen und generierte Inhalte erzeugen neue personenbezogene Daten, deren Herkunft und Richtigkeit belegbar sein müssen. Wer hier wartet, bis etwas passiert, verwaltet am Ende einen meldepflichtigen Vorfall nach Art. 33 DSGVO statt eines Prozesses. Der Prüfmaßstab der Aufsicht ist dabei kein Geheimnis: Die Orientierungshilfe der Datenschutzkonferenz zu KI benennt geschlossene, betriebliche Systeme ausdrücklich als vorzugswürdig.
Die neue Arbeitsteilung zwischen DSB und IT-Leitung
Die klassische Rollenverteilung, IT baut und der Datenschutz prüft hinterher, funktioniert bei KI und Cloud nicht mehr. Die Entscheidungen mit der größten Datenschutzwirkung fallen in der Architektur: Welches Modell läuft wo, welche Daten verlassen welche Region, welche Protokolle entstehen, wer kann sie einsehen. Fällt der DSB erst nach der Beschaffung ein Urteil, bleiben nur noch teure Optionen. Der wirksame Ansatz zieht Datenschutz und Souveränität in die Anforderungsdefinition: Datenklassifizierung vor Tool-Auswahl, Transfer Impact Assessment vor Vertragsschluss, Exit-Szenario vor Migration. Das klingt nach Mehraufwand und spart in jedem Projekt, das wir begleitet haben, die spätere Nachrüstung, die regelmäßig teurer ist als die saubere Planung.
Was jetzt konkret zu tun ist
Vier Arbeitspakete mit klarer Reihenfolge. Erstens das KI-Inventar: Alle KI-Systeme und KI-Funktionen erfassen, auch die eingebauten, und ins Verarbeitungsverzeichnis überführen. Zweitens die Transferlage: Drittlandübermittlungen je System prüfen, den Zertifizierungsstatus im Data Privacy Framework je Anbieter dokumentieren (ohne aktive Zertifizierung tragen nur Standardvertragsklauseln plus Transfer Impact Assessment), Zugriffsszenarien von Drittstaaten realistisch bewerten. Drittens die Exit-Fähigkeit: Für die zwei bis drei kritischsten Cloud- und KI-Abhängigkeiten ein dokumentiertes Wechselszenario mit Datenformaten, Fristen und Kosten erstellen, gestützt auf die Data-Act-Rechte. Viertens die Meldefähigkeit: Einen Prozess, der bei Datenpannen im KI-Kontext die 72-Stunden-Frist des Art. 33 DSGVO hält, inklusive der Frage, wie man einen Vorfall in einem fremdbetriebenen KI-System überhaupt rechtzeitig erkennt.
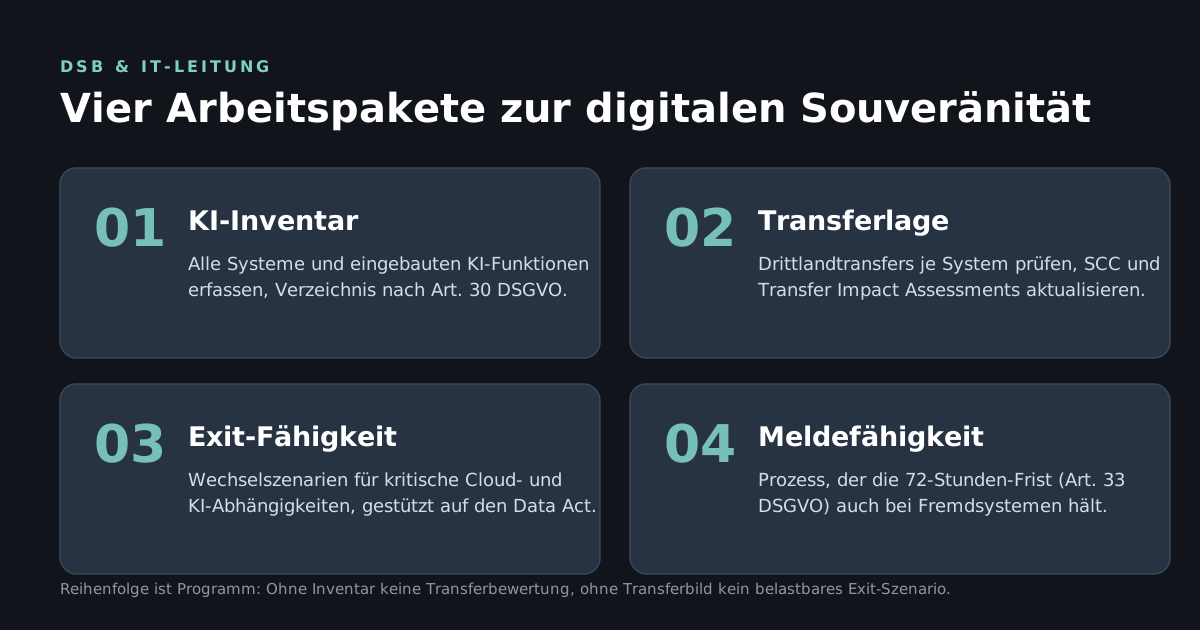
Vier Arbeitspakete mit klarer Reihenfolge.
Unser Angebot
Wir arbeiten dort, wo DSGVO, Data Act und KI-VO sich überschneiden, und übersetzen die Rechtslage in Architektur- und Vertragsentscheidungen. Konkret: KI-Verarbeitungsverzeichnis, DSFA für KI-Systeme, Transferbewertungen, Exit-Strategien, Souveränitätsbewertung Ihres Cloud- und KI-Stacks. Als Einstieg bieten wir eine kompakte Checkliste zur Souveränitätsbewertung an, mit der Sie Ihren eigenen Stack in einer Stunde grob einordnen können. Für alles Weitere gilt unser Standard: Modular, transparent bepreist, jederzeit kündbar.
DOWNLOAD · PDF · 107 KB
Checkliste Souveränitätsbewertung
Ordnen Sie Ihren Cloud- und KI-Stack in einer Stunde grob ein.
Erstgespräch vereinbaren
Der logische zweite Schritt nach der Checkliste: Wir übersetzen die Rechtslage in Architektur- und Vertragsentscheidungen.
MODULAR · TRANSPARENT BEPREIST · JEDERZEIT KÜNDBAR
