
Comprender la complejidad.
Dominar los riesgos.
Construir el éxito.
CIO, CISO Y AI OFFICER
DORA, NIS2 y CRA bajo control
Tres marcos normativos, un calendario, y este no tiene contemplaciones: DORA se aplica desde el 17 de enero de 2025, la ley alemana de transposición de la NIS2 desde el 6 de diciembre de 2025 y, desde el 11 de septiembre de 2026, las obligaciones de notificación del Reglamento de Ciberresiliencia (CRA) son plenamente exigibles. Quien construye ahora un universo documental propio para cada régimen triplica el esfuerzo y reduce a la mitad el efecto. El mejor camino: un núcleo de controles común basado en ISO 27001, un proceso de incidentes con varias salidas de notificación, un registro en lugar de cinco listas de Excel. Lo construimos con usted, de forma pragmática y a prueba de auditorías. Para empezar: un análisis de brechas (gap analysis) a precio fijo que le indica lo que realmente falta y lo que puede ahorrarse.
Situación jurídica a 24 de septiembre de 2026
La situación en septiembre de 2026: los tres relojes están en marcha
En Alemania, la NIS2 ya no es un proyecto. La ley alemana de transposición de la NIS2 entró en vigor el 6 de diciembre de 2025, sin periodo transitorio para las medidas del § 30 de la BSIG (Ley alemana del BSI). El plazo de registro ante el BSI (Oficina Federal alemana de Seguridad de la Información) venció el 6 de marzo de 2026, y el plazo adicional de cortesía terminó el 31 de julio de 2026. Llama la atención la realidad que hay detrás: según datos del BSI, en el plazo original solo se había registrado alrededor del 38 % de las aproximadamente 29.500 empresas afectadas. Quien hoy todavía no se ha registrado comete una infracción administrativa sancionable con multa por sí misma, con independencia de lo buena que sea realmente su propia seguridad.
El Reglamento de Ciberresiliencia activó el 11 de septiembre de 2026 su primera fase operativa: los fabricantes de productos con elementos digitales deben notificar a ENISA y al CERT-Bund, en un plazo de 24 horas, las vulnerabilidades explotadas activamente y los incidentes graves, con una notificación detallada a las 72 horas y un informe final a los 14 días o al mes, respectivamente. Las obligaciones principales, incluido el marcado CE, llegarán el 11 de diciembre de 2027. Y DORA es aplicable desde el 17 de enero de 2025; con su guía de orientación del 18 de diciembre de 2025, la BaFin (Autoridad Federal alemana de Supervisión Financiera) ha mostrado cómo examina los riesgos relacionados con las TIC y el uso de la IA en su práctica inspectora.
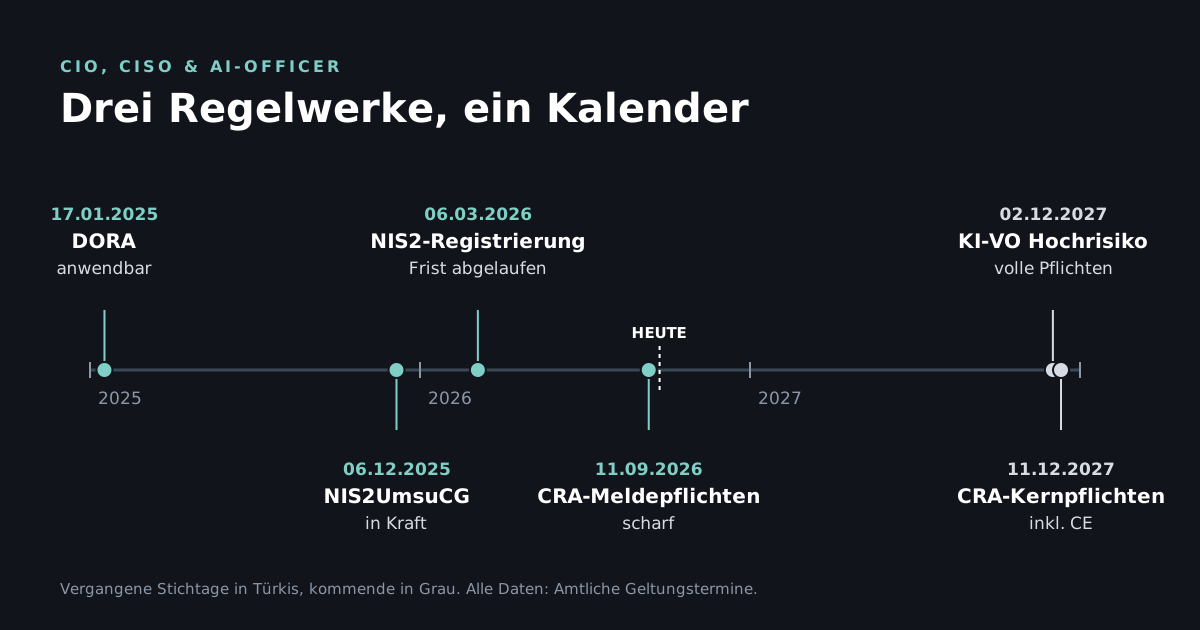
Cronología normativa de DORA, NIS2 y CRA. Situación jurídica a 24 de septiembre de 2026.
El verdadero problema: triple documentación de los mismos controles
En cuanto al contenido, los tres regímenes exigen en esencia lo mismo: análisis de riesgos, medidas técnicas y organizativas, detección de incidentes, procesos de notificación, control de la cadena de suministro y capacidad de aportar evidencias. El error que vemos con más frecuencia: cada régimen recibe su propio proyecto, su propio conjunto de documentos y su propio responsable. El resultado son tres mundos paralelos que deben mantenerse por triplicado con cada cambio y que se contradicen entre sí en la primera auditoría.
El enfoque sostenible es un núcleo de controles común. ISO 27001 es idónea como columna vertebral, porque los 93 controles de su anexo A cubren la mayor parte de los requisitos del § 30 de la BSIG, de los arts. 5 a 16 de DORA y de las obligaciones del CRA relativas a los productos. Sobre ello se superpone un mapeo: ¿qué control cumple qué requisito de qué régimen? Cada medida se implanta una vez, se documenta una vez y se computa tres veces. Esto reduce considerablemente el esfuerzo de mantenimiento y previene estructuralmente las contradicciones.
Cadenas de notificación: la pregunta de las 3 de la madrugada
Los tres regímenes funcionan con lógicas de notificación similares, pero no idénticas. La NIS2 exige la primera notificación temprana en un plazo de 24 horas y la notificación en un plazo de 72 horas al BSI. El CRA exige la alerta temprana en un plazo de 24 horas a ENISA y al CSIRT. DORA trabaja con plazos propios y con la BaFin como destinataria, con una notificación inicial en cuestión de horas para las entidades financieras. La pregunta decisiva es banal y, sin embargo, casi nunca se responde: ¿quién determina a las 3 de la madrugada qué régimen está afectado, quién redacta la notificación y quién la aprueba? Un solo incidente puede desencadenar en paralelo notificaciones con arreglo a la NIS2, al CRA, a DORA y al art. 33 del RGPD. Sin una matriz de notificación preparada, un incidente de seguridad se convierte en un incidente de plazos.
La IA se suma a todo esto, y en ambas direcciones
Para los CISO y los AI Officers, la situación se agrava por partida doble. Por un lado, los propios sistemas de IA pasan a ser objeto de auditoría: la guía de orientación de la BaFin trata expresamente la IA como un riesgo relacionado con las TIC, y el RIA introduce obligaciones propias de notificación de incidentes y de documentación. Por otro lado, los asistentes de IA dan lugar a nuevas clases de ataque: en 2025, la vulnerabilidad EchoLeak (CVE-2025-32711, CVSS 9,3) llevó a un asistente de IA de Office muy extendido a revelar datos internos, desencadenado por un único correo electrónico manipulado y sin que el usuario hiciera clic. Esta clase de ataque afecta a cualquier asistente de IA con acceso a datos internos. Al mismo tiempo, las vulnerabilidades se explotan con ayuda de la IA en minutos, mientras que los procesos internos de decisión necesitan horas. Por ello, marcos como OWASP LLM Top 10 y MITRE ATLAS forman parte hoy de toda arquitectura de seguridad que incluya componentes de IA.
DESCARGA · PDF · 104 KB
Resumen de plazos de notificación NIS2, CRA, DORA, RGPD
Todos los plazos de notificación, destinatarios y fases de notificación de un vistazo, para la matriz de notificación en caso de emergencia.
Nuestra oferta
Empezamos con un análisis de brechas a precio fijo: grado de afectación por régimen, comparación de sus controles existentes con NIS2, DORA y CRA, y un catálogo de medidas priorizado con estimación del esfuerzo. Recibe un documento con el que puede presupuestar internamente y aportar evidencias externamente. Después, de forma modular: implantación del núcleo de controles, matriz de notificación, registro de proveedores, acompañamiento en auditorías. Cada módulo por separado, cancelable en cualquier momento.
Análisis de brechas normativo a precio fijo
Grado de afectación por régimen, comparación de sus controles con NIS2, DORA y CRA, catálogo de medidas priorizado con estimación del esfuerzo.
MODULAR · PRECIOS TRANSPARENTES · CANCELABLE EN CUALQUIER MOMENTO
