
Comprender la complejidad.
Dominar los riesgos.
Construir el éxito.
AUDITORÍA Y AUDITORÍA INTERNA
Documentación probatoria a prueba de auditorías
La auditoría llegará. Si sus evidencias la superan se decide mucho antes. La NIS2 exige a las entidades esenciales acreditar sus medidas hasta diciembre de 2028, DORA trae obligaciones de registro y de pruebas, y el RIA convierte el registro de eventos y la documentación técnica en una obligación legal. Al mismo tiempo, la auditoría interna examina cada vez más sistemas para los que no existe un estado objetivo documentado. Precisamente ahí fracasan las auditorías: una desviación solo puede determinarse frente a un criterio definido. Construimos con usted estructuras de evidencias que perduran: estado objetivo claro, estado real documentado, desviación evaluada, medida con plazo, eficacia acreditada. E informes de autorización con un veredicto que sea una decisión, no una pieza en prosa.
Situación jurídica a 24 de septiembre de 2026
Por qué la documentación probatoria se está convirtiendo justo ahora en un cuello de botella
Confluyen tres tendencias. Primera: el panorama de la supervisión ha pasado de la fase de anuncios a la fase de ejecución. Desde el 6 de enero de 2026, el BSI gestiona un portal de notificaciones y, con el vencimiento del plazo de registro, cuenta por primera vez con una infracción formal clara y sancionable con multa. La BaFin examina la implantación de DORA conforme a su guía de orientación del 18 de diciembre de 2025. Segunda: para los sistemas de alto riesgo, el RIA exige documentación técnica (art. 11), registro automático de eventos (art. 12) y un sistema de gestión de riesgos (art. 9), a más tardar el 2 de diciembre de 2027, con un tiempo de preparación necesario de 12 a 18 meses. Tercera: el 73 % de los responsables de gobernanza afirma que la IA ha puesto de manifiesto lagunas críticas en la transparencia y en la aplicación de las políticas. La laguna rara vez está en las medidas. Está en la evidencia.
El error más frecuente: auditar sin estado objetivo
Una auditoría solo puede determinar lo que se desvía de un criterio definido. Sin embargo, en la práctica nos encontramos con frecuencia con lo contrario: sistemas de IA en producción sin una finalidad prevista documentada, políticas que nadie conoce y que, por tanto, ni orientan la conducta ni limitan la responsabilidad, y capturas de pantalla como base de auditoría sin que en ninguna parte se indique cómo debería comportarse el sistema. Un análisis de la interfaz de usuario sin un estado objetivo documentado produce, en el mejor de los casos, observaciones, nunca constataciones. Por eso, la seguridad ante auditorías empieza un nivel antes: en el documento del estado objetivo.
Qué significa concretamente «a prueba de auditorías»
Cinco elementos, en este orden. El estado objetivo: finalidad prevista, criterios de autorización, objetivos de control, por escrito y versionados. El estado real: registros, estados de configuración, resultados de pruebas, con fecha y responsable. La desviación: identificada, evaluada según el riesgo y asignada a un marco normativo (por ejemplo, el art. 26 del RIA, el § 30 de la BSIG o el art. 28 de DORA). La medida: codificada con horizonte, esfuerzo y responsable, para que pueda gestionarse. La eficacia: verificada y acreditada, porque una medida ejecutada sin prueba de eficacia no tiene valor en una auditoría. Quien interrumpe esta secuencia en un punto produce papel. Quien la mantiene en cada sistema está, según la experiencia, bien preparado para las auditorías.
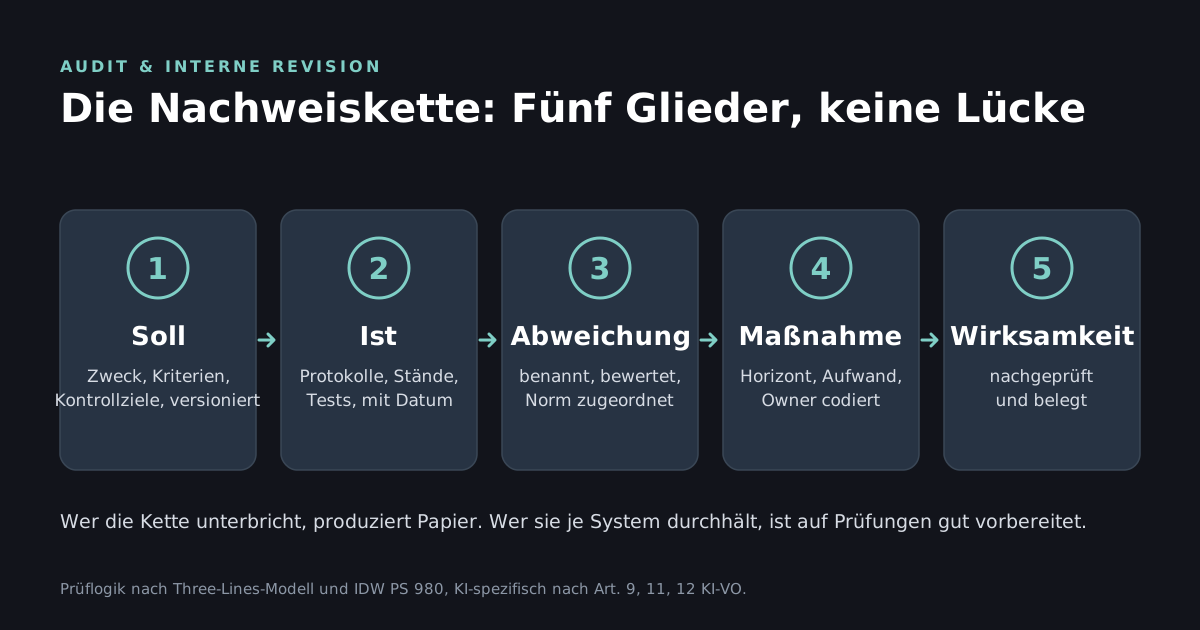
La cadena de evidencias: cinco elementos, en este orden.
Los informes de autorización necesitan un veredicto
Un informe de autorización que describe riesgos a lo largo de doce páginas y termina con «debería observarse» no es una base para decidir. Trabajamos con tres veredictos: apto para autorización, apto para autorización con condiciones y un catálogo de medidas priorizado, y no apto para autorización. «Apto para autorización con condiciones» no es ningún defecto: es el caso normal de los sistemas bien auditados y la única formulación con la que un consejo de administración puede decidir con seguridad jurídica: operación sí, con estas condiciones y estos plazos. Para la auditoría interna, de ahí surge automáticamente una vía de seguimiento auditable.
El segundo frente: la IA en la propia auditoría interna
La propia auditoría interna utiliza cada vez más la IA, para el muestreo, la detección de anomalías y los borradores de informes. Con ello, los requisitos se le aplican a ella misma: el art. 4 del RIA exige alfabetización en materia de IA al personal, la metodología debe estar documentada y la trazabilidad de las actuaciones de auditoría no debe disminuir precisamente por el uso de la IA. Una auditoría interna que utiliza la IA y no lo documenta debilita sus propias constataciones. El modelo de las tres líneas y el IDW PS 980 proporcionan el marco; la configuración específica para la IA es trabajo artesanal.
Nuestra oferta
Ofrecemos arquitecturas de evidencias que se adaptan a su entorno de auditoría: documentación del estado objetivo por sistema de IA, estructura de informe de autorización con lógica de veredicto, catálogos de medidas con codificación de horizonte y esfuerzo, mapeo a NIS2, DORA y RIA. Para empezar, ponemos a su disposición de forma gratuita nuestra estructura modelo para informes de autorización de IA. Muestra cómo se estructura un informe concebido para las inspecciones de las autoridades de supervisión.
DESCARGA · PDF · 106 KB
Estructura modelo de informe de autorización de IA (PDF, en alemán)
Estructura de un informe de autorización con lógica de veredicto, concebida para las inspecciones de las autoridades de supervisión. Gratuita.
Solicitar preparación de auditoría
Para casos urgentes con presión de plazos: documentación del estado objetivo, informes de autorización y mapeo a NIS2, DORA y RIA.
MODULAR · PRECIOS TRANSPARENTES · CANCELABLE EN CUALQUIER MOMENTO
