
Compreender a complexidade.
Dominar os riscos.
Construir o sucesso.
C-LEVEL E ADMINISTRAÇÃO
Usar a IA sem conflitos de objetivos
A decisão sobre a IA já foi tomada há muito na sua empresa. Só que não na mesa do conselho de administração. 67 por cento dos trabalhadores na Alemanha utilizam regularmente IA generativa e mais de metade fá-lo-ia mesmo sem autorização do empregador. Isto já não é uma questão de futuro, é a sua situação atual. A verdadeira tarefa de liderança é, por isso: como trazer o valor acrescentado para a empresa sem que a responsabilidade, a proteção de dados e a reputação sejam o preço a pagar? Mostramos-lhe como estruturar a governação da IA como arquitetura de decisão, de forma enxuta, à medida da sua dimensão e sem um aparelho de consultoria sobredimensionado. Com responsabilidades claras e a opção de sair a qualquer momento.
Situação jurídica a 24.09.2026
O conflito de objetivos é real, mas não está onde a maioria pensa
O conflito clássico é contado assim: inovação contra compliance, rapidez contra controlo. Na prática, vemos outro conflito: responsabilidade por definir contra tudo o resto. Os projetos de IA raramente falham por causa da tecnologia. Falham porque ninguém pode decidir, ninguém quer aprovar e, no fim, ninguém quer assumir a responsabilidade. O resultado é o pior de dois mundos: os trabalhadores usam a IA na mesma (54 por cento fá-lo-iam mesmo sem autorização, segundo o estudo da BCG de junho de 2025), só que sem controlo, com dados da empresa em ferramentas públicas e sem qualquer documentação. Chama-se a isto IA sombra, e é o dia a dia em mais de metade das empresas, enquanto apenas 23 por cento das empresas alemãs têm sequer regras para a utilização de IA (Bitkom, outubro de 2025).
Para a administração, isto significa: quem adia a governação da IA não está a decidir contra o risco. Está a decidir pela variante não controlada do risco.
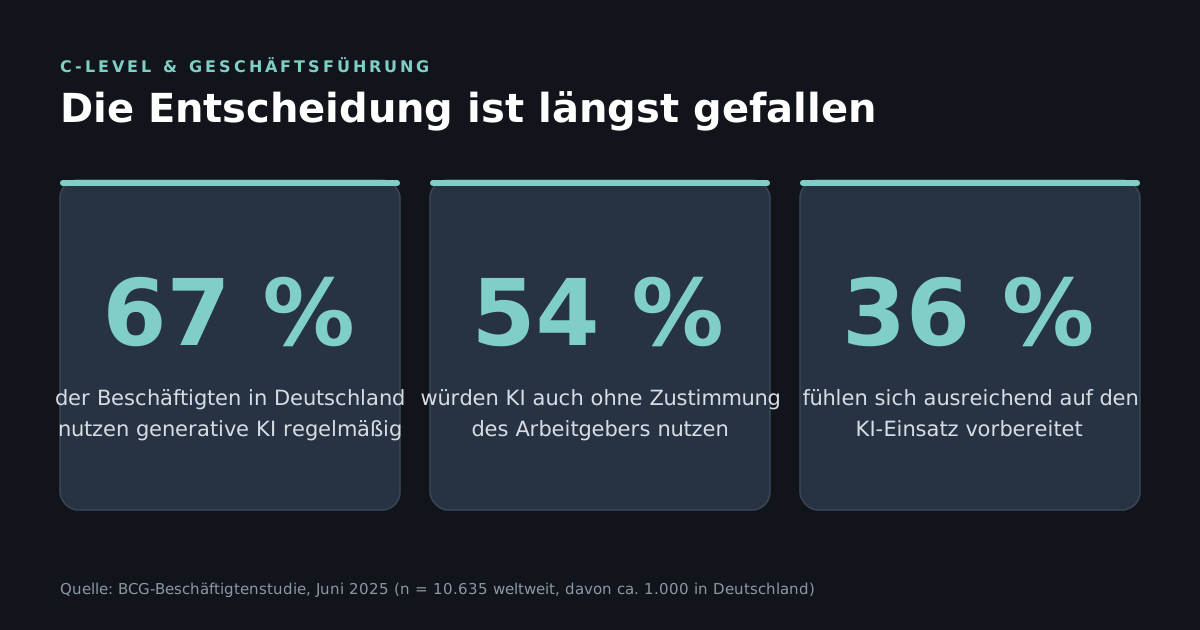
IA sombra em números. Fontes: estudo da BCG sobre trabalhadores 06/2025, Bitkom 10/2025.
O que já se aplica hoje do ponto de vista jurídico
O Regulamento da Inteligência Artificial da UE (AI Act, Regulamento IA) não é um tema de futuro. As proibições de determinadas práticas de IA aplicam-se desde 02.02.2025. Também desde essa data, o art. 4.º do Regulamento IA exige que o pessoal que trabalha com sistemas de IA disponha de um nível suficiente de literacia no domínio da IA. É certo que o Digital Omnibus (Regulamento (UE) 2026/1744, publicado no Jornal Oficial desde 24.07.2026) adiou as obrigações relativas aos sistemas de IA de risco elevado para 02.12.2027, mas isso nada altera nas regras já em vigor. Desde 02.08.2026 aplicam-se ainda as obrigações de transparência do art. 50.º do Regulamento IA, entre as quais a obrigação de divulgação de deepfakes por parte dos responsáveis pela implantação. E as coimas previstas no Regulamento IA podem atingir 35 milhões de euros ou 7 por cento do volume de negócios anual a nível mundial.
Acresce um segundo nível que ainda não chegou a muitos gabinetes de topo: com a lei alemã de transposição da NIS2, em vigor desde 06.12.2025, a cibersegurança passa a ser expressamente uma tarefa da gestão. A lei prevê obrigações de aprovação, supervisão e formação dos órgãos de administração, com responsabilidade pessoal. Que os gerentes possam responder pessoalmente, a par da sociedade, por violações da proteção de dados não é teoria: o OLG Dresden (Tribunal Regional Superior de Dresden) decidiu precisamente isso (acórdão de 30.11.2021, 4 U 1158/21). A criação de um sistema de governação documentado faz parte do dever de diligência nos termos do § 43 da GmbHG (lei alemã das sociedades por quotas) e é, em caso de litígio, simultaneamente a melhor prova de exoneração. Quem introduz sistemas de IA sem esclarecer as questões de segurança e de governação liga os dois campos de risco entre si.
Três perguntas a que qualquer gestão tem de saber responder
Primeiro: onde está a funcionar IA na nossa empresa? Trata-se de um inventário completo, incluindo as ferramentas que as áreas de negócio introduziram por iniciativa própria e as funções de IA que os fornecedores de software incorporam em produtos existentes através de atualizações. Segundo: quem decide sobre as aprovações? Uma utilização de IA sem um processo de aprovação definido não é inovação, é uma operação não verificada. Terceiro: o que acontece se algo correr mal? Classificações erradas, fuga de dados, resultados discriminatórios: para cada um destes casos é necessário um caminho do incidente até à decisão, antes de o incidente ocorrer.
Quem consegue responder a estas três perguntas numa frase tem uma governação da IA que funciona. Todos os outros têm um documento com esse nome.
O valor acrescentado nasce da aprovação, o controlo é o que o torna possível
O efeito económico de uma boa governação é mensurável: as ferramentas aprovadas são utilizadas de forma mais ampla e mais ousada do que as apenas toleradas. Os colaboradores que sabem o que é permitido trabalham mais depressa do que os que atuam numa zona cinzenta. E os projetos com responsabilidades clarificadas passam pelo conselho de empresa, pela proteção de dados e pela auditoria interna, em vez de se perderem na terceira ronda de concertação. A codecisão prevista na BetrVG (lei alemã da organização das empresas, §§ 87, 90 BetrVG) não é um obstáculo se for planeada cedo. Só se torna cara quando tem de ser recuperada no fim.
Como trabalhamos
Começamos com um briefing para a gestão de 90 minutos: a sua situação atual, as suas obrigações concretas, as suas três frentes mais urgentes. Depois, decide. A nossa colaboração tem uma estrutura modular, cada módulo pode ser contratado individualmente e rescindido na íntegra a qualquer momento. Mantém o controlo sobre âmbito, ritmo e orçamento. Recebe uma linguagem clara e uma base de decisão sólida.
Solicitar briefing para a gestão
90 minutos, preço fixo: a sua situação atual, as suas obrigações concretas, as suas três frentes mais urgentes.
MODULAR · PREÇOS TRANSPARENTES · RESCINDÍVEL A QUALQUER MOMENTO
