
Compreender a complexidade.
Dominar os riscos.
Construir o sucesso.
CIO, CISO E AI OFFICER
DORA, NIS2 e CRA sob controlo
Três regulamentações, um calendário, e esse não espera por ninguém: o DORA aplica-se desde 17.01.2025, a lei alemã de transposição da NIS2 desde 06.12.2025 e, desde 11.09.2026, as obrigações de notificação do Cyber Resilience Act estão em vigor. Quem agora constrói um universo documental próprio para cada regime triplica o esforço e reduz o efeito para metade. O melhor caminho: um núcleo de controlos comum com base na ISO 27001, um processo de incidentes com várias saídas de notificação, um registo em vez de cinco listas em Excel. Construímo-lo consigo, de forma pragmática e à prova de auditoria. Para começar: uma análise de lacunas (gap analysis) a preço fixo, que lhe diz o que falta realmente e o que pode dispensar.
Situação jurídica a 24.09.2026
A situação em setembro de 2026: os três relógios estão a contar
Na Alemanha, a NIS2 já não é um projeto. A lei alemã de transposição da NIS2 entrou em vigor em 06.12.2025, sem período transitório para as medidas previstas no § 30 da BSIG (lei alemã do BSI). O prazo de registo junto do BSI terminou em 06.03.2026 e o prazo adicional de tolerância terminou em 31.07.2026. Notável é a realidade por detrás disto: segundo o BSI, no prazo original apenas cerca de 38 por cento das cerca de 29.500 empresas abrangidas (número estimado) se tinham registado. Quem ainda hoje não está registado comete uma contraordenação autónoma, punível com coima, independentemente da qualidade efetiva da sua própria segurança.
O Cyber Resilience Act ativou a sua primeira fase operacional em 11.09.2026: os fabricantes de produtos com elementos digitais têm de notificar vulnerabilidades ativamente exploradas e incidentes graves à ENISA e ao CERT-Bund no prazo de 24 horas, com notificação detalhada após 72 horas e relatório final após 14 dias ou um mês, respetivamente. As obrigações essenciais, incluindo a marcação CE, seguem-se em 11.12.2027. E o DORA é aplicável desde 17.01.2025; com as suas orientações de 18.12.2025, a BaFin mostrou como analisa os riscos de TIC e a utilização de IA na sua prática de inspeção.
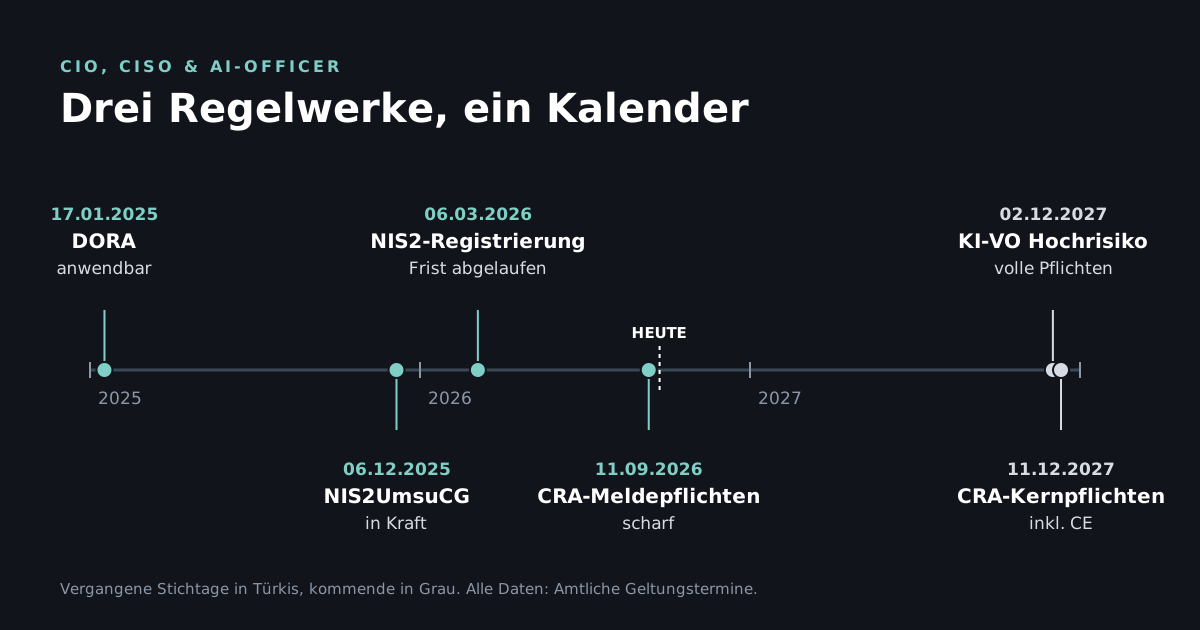
Cronologia regulatória DORA, NIS2 e CRA. Situação jurídica a 24.09.2026.
O verdadeiro problema: documentação tripla dos mesmos controlos
Em termos de conteúdo, os três regimes exigem essencialmente o mesmo: análise de risco, medidas técnicas e organizativas, deteção de incidentes, processos de notificação, controlo da cadeia de abastecimento, capacidade de prova. O erro que vemos com mais frequência: cada regime recebe um projeto próprio, um conjunto de documentos próprio e um responsável próprio. O resultado são três mundos paralelos que, a cada alteração, têm de ser mantidos três vezes e que, na primeira auditoria, se contradizem mutuamente.
A abordagem sustentável é um núcleo de controlos comum. A ISO 27001 presta-se a servir de espinha dorsal, porque os 93 controlos do Anexo A cobrem a maior parte dos requisitos do § 30 da BSIG, dos artigos 5.º a 16.º do DORA e das obrigações de produto do CRA. Por cima, existe um mapeamento: que controlo cumpre que requisito de que regime? Cada medida é implementada uma vez, documentada uma vez e contabilizada três vezes. Isto reduz consideravelmente o esforço de manutenção e previne estruturalmente as contradições.
Cadeias de notificação: a pergunta das 3 da manhã
Os três regimes funcionam com lógicas de notificação semelhantes, mas não idênticas. A NIS2 exige o alerta precoce no prazo de 24 horas e a notificação no prazo de 72 horas ao BSI. O CRA exige o alerta precoce no prazo de 24 horas à ENISA e ao CSIRT. O DORA trabalha com prazos próprios e com a BaFin como destinatária, para as entidades financeiras com notificação inicial no espaço de horas. A pergunta decisiva é banal e, ainda assim, quase nunca tem resposta: quem determina, às 3 da manhã, que regime está em causa, quem redige a notificação e quem a aprova? Um único incidente pode desencadear em paralelo notificações ao abrigo da NIS2, do CRA, do DORA e do art. 33.º do RGPD. Sem uma matriz de notificação preparada, um incidente de segurança transforma-se num incidente de prazos.
A IA vem por acréscimo, e nos dois sentidos
Para CISOs e AI Officers, a situação agrava-se duplamente. Por um lado, os próprios sistemas de IA tornam-se objeto de auditoria: as orientações da BaFin tratam expressamente a IA como risco de TIC e o Regulamento IA traz obrigações próprias em matéria de incidentes e documentação. Por outro lado, os assistentes de IA dão origem a novas classes de ataque: a vulnerabilidade EchoLeak (CVE-2025-32711, CVSS 9,3) levou em 2025 um assistente de IA de escritório muito difundido a revelar dados internos, desencadeada por um único e-mail manipulado e sem qualquer clique do utilizador. Esta classe de ataque afeta qualquer assistente de IA com acesso a dados internos. Ao mesmo tempo, as vulnerabilidades são exploradas com apoio de IA em minutos, enquanto os circuitos de decisão internos precisam de horas. Frameworks como o OWASP LLM Top 10 e o MITRE ATLAS fazem, por isso, hoje parte de qualquer arquitetura de segurança que inclua componentes de IA.
DOWNLOAD · PDF (EM ALEMÃO) · 104 KB
Resumo dos prazos de notificação NIS2, CRA, DORA, RGPD
Todos os prazos, destinatários e fases de notificação num relance, para a matriz de notificação em caso de incidente.
A nossa oferta
Começamos com uma análise de lacunas a preço fixo: âmbito de aplicação por regime, comparação dos seus controlos existentes com a NIS2, o DORA e o CRA, catálogo de medidas priorizado com estimativa de esforço. Recebe um documento com o qual pode orçamentar internamente e comprovar externamente. Depois, de forma modular: construção do núcleo de controlos, matriz de notificação, registo de fornecedores, acompanhamento de auditorias. Cada módulo individualmente, rescindível a qualquer momento.
Análise de lacunas regulatórias a preço fixo
Âmbito de aplicação por regime, comparação dos seus controlos com a NIS2, o DORA e o CRA, catálogo de medidas priorizado com estimativa de esforço.
MODULAR · PREÇOS TRANSPARENTES · RESCINDÍVEL A QUALQUER MOMENTO
